

La plataforma de criptomonedas detalló una sofisticada operación de ciberespionaje que comenzó meses antes del ataque. Los delincuentes utilizaron entrevistas laborales fraudulentas, malware y herramientas de inteligencia artificial para acceder a sistemas internos.
3 de noviembre de 2026 | HonduBlog – Tecnología y Ciberseguridad
Binance, una de las mayores plataformas de intercambio de criptomonedas del mundo, reveló nuevos detalles sobre el ciberataque que permitió a delincuentes sustraer aproximadamente 6,300 millones de dólares en activos digitales, en uno de los mayores robos registrados en el sector financiero.
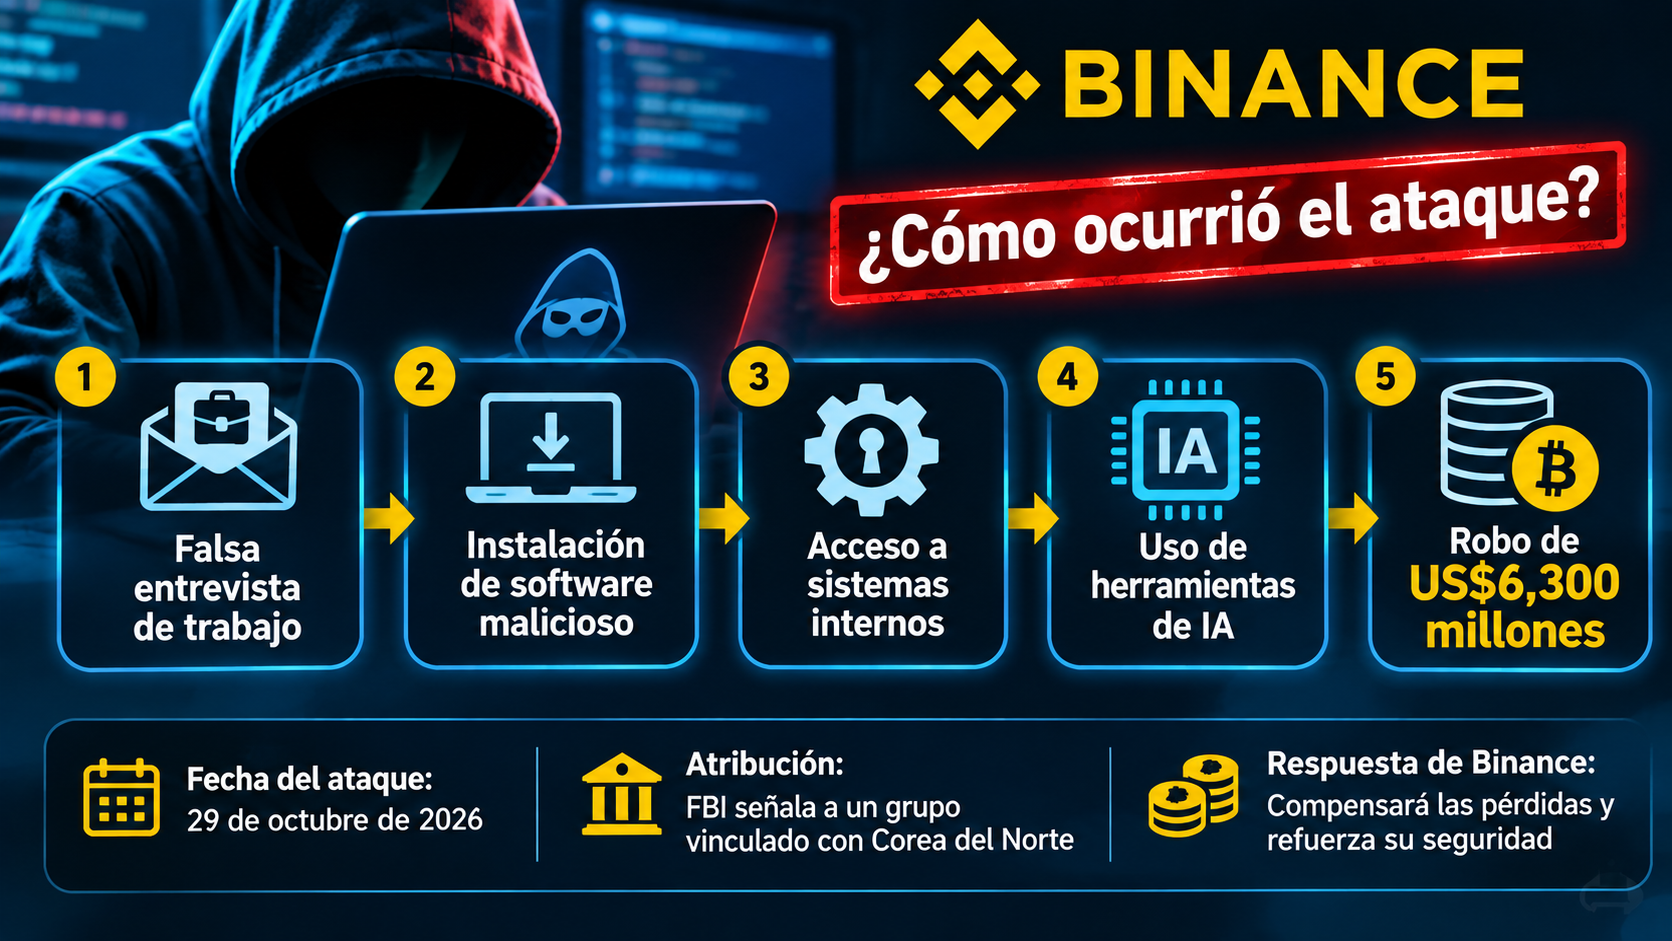
Según un informe divulgado por la compañía y recogido por Reuters, los atacantes lograron comprometer computadoras de empleados mediante técnicas de ingeniería social, incluyendo una falsa entrevista de trabajo diseñada para instalar software malicioso.
El incidente, ocurrido el 29 de octubre de 2026, ha generado preocupación internacional por la seguridad de las plataformas que administran criptomonedas.
Una falsa entrevista de trabajo abrió la puerta al ataque
La investigación de Binance señala que la operación comenzó en junio de 2026, cuando los atacantes comprometieron el equipo de un ingeniero mediante una instalación de software manipulada.
Meses después, otro empleado fue contactado mediante un supuesto proceso de contratación. Los delincuentes se hicieron pasar por reclutadores y ejecutivos para convencerlo de descargar un ejercicio de programación que contenía código malicioso.
Esta estrategia permitió a los atacantes obtener acceso no autorizado y avanzar hacia sistemas relacionados con la infraestructura de billeteras digitales.
Los hackers también aprovecharon herramientas de inteligencia artificial
Uno de los aspectos más llamativos del incidente fue la utilización de una herramienta interna de inteligencia artificial durante las etapas posteriores del ataque.
Según Binance, los delincuentes aprovecharon accesos comprometidos para controlar otros equipos y obtener permisos que posteriormente facilitaron la ejecución de operaciones no autorizadas.
El caso demuestra cómo una herramienta tecnológica legítima puede convertirse en un riesgo cuando los delincuentes consiguen comprometer las credenciales o los dispositivos de quienes la utilizan.
¿Quiénes estarían detrás del robo?
El Buró Federal de Investigaciones de Estados Unidos (FBI) atribuyó el ataque a un grupo de hackers vinculado con Corea del Norte.
Sin embargo, las autoridades norcoreanas rechazaron las acusaciones.
La atribución continúa siendo relevante para las investigaciones internacionales, debido a que distintos grupos asociados con Corea del Norte han sido señalados anteriormente por operaciones dirigidas contra empresas de criptomonedas.
Binance promete cubrir las pérdidas
Tras el ataque, Binance anunció que utilizaría recursos propios y fondos de seguridad para compensar los activos afectados.
El 3 de noviembre, Richard Teng, codirector ejecutivo de la empresa, afirmó que Binance mantiene una situación financiera sólida y que cuenta con capacidad para afrontar las consecuencias del incidente.
La compañía también informó que estaba reponiendo los activos afectados y restableciendo gradualmente los servicios de retiro, sujetos a verificaciones de seguridad.
Clientes retiraron miles de millones de dólares
De acuerdo con Reuters, los usuarios retiraron aproximadamente 4,720 millones de dólares netos después de que la plataforma comenzara a restablecer sus operaciones.
Binance señaló que esta cantidad representaba alrededor del 3 % de los activos administrados en la plataforma y que posteriormente se registraron nuevas entradas de fondos.
Aunque el incidente provocó inquietud entre inversionistas, los primeros análisis no identificaron un contagio generalizado en los mercados financieros.
Una advertencia para toda la industria tecnológica
El ataque también pone de manifiesto los riesgos de seguridad que enfrentan las organizaciones cuando sus empleados descargan herramientas desconocidas, ejecutan ejercicios de programación o participan en procesos de contratación fraudulentos.
Entre las principales medidas preventivas destacan la verificación de identidad de reclutadores, la protección de credenciales, el aislamiento de entornos de desarrollo y la supervisión de accesos privilegiados.
Para los usuarios de plataformas de criptomonedas, el incidente recuerda la importancia de utilizar autenticación multifactor, verificar las comunicaciones oficiales y mantenerse informados sobre el estado de los servicios.
El caso Binance podría convertirse en uno de los episodios más importantes de 2026 en materia de ciberseguridad financiera, tanto por la magnitud de los activos sustraídos como por las técnicas utilizadas para ejecutar el ataque.
Fuentes: Reuters (2 y 3 de noviembre de 2026), The Block (3 de noviembre de 2026) y comunicaciones oficiales de Binance.

0 Comentarios